
في هذا المقال
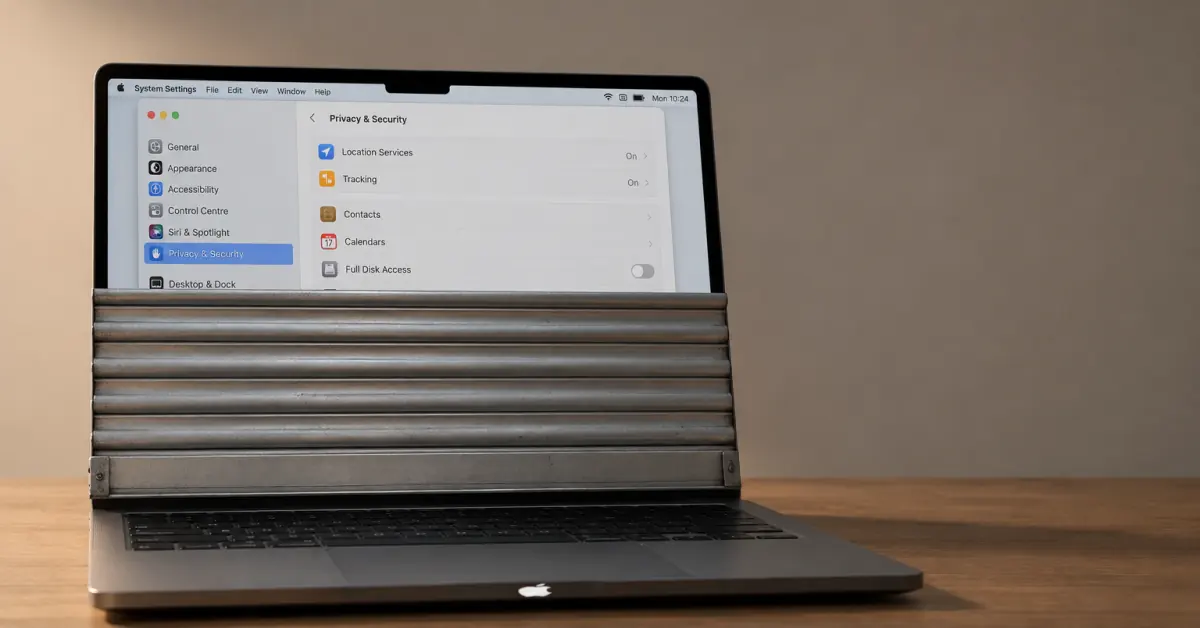
تستعد شركة أبل لتحديث إعدادات ميزة الوصول الكامل للقرص في نظام تشغيل macOS بهدف منع إساءة استخدام الصلاحيات الموسعة من قِبل التطبيقات والخدمات الخارجية. تأتي هذه الخطوة الأمنية استجابة للتطور المتسارع وتنامي قدرات وكلاء تقنيات الذكاء الاصطناعي المستقلة على أجهزة سطح المكتب. وحسب ما أوردته منصة Ars Technica، تسعى الشركة الأمريكية إلى التأكد من إدراك المستخدمين التام لحجم المخاطر الأمنية قبل منح أي برنامج خارجي حق الاطلاع على كافة البيانات المخزنة.
مخاطر استقلالية وكلاء البرمجيات
تستطيع أدوات المساعدة الرقمية تنفيذ مهام متعددة ومعقدة داخل نظام التشغيل تلقائياً وإدارة الملفات نيابة عن المستخدم. ومع ذلك، فإن حصول البرمجيات على حق فحص الذاكرة والتخزين يتيح لها قراءة المحادثات الخاصة ورسائل البريد الإلكتروني وسجلات التصفح وقواعد بيانات النظام الحساسة. وأكدت أبل أن بعض المطورين يستغلون هذه الصلاحيات الموسعة بطرق قد تهدد خصوصية الأفراد دون علمهم الكامل أو موافقتهم الواضحة، وهو ما يتطلب تطبيق معايير متطورة في مجال الأمن السيبراني لضمان عدم تجاوز البرمجيات لحدودها المسموحة.
“مع تزايد قدرات وكلاء الذكاء الاصطناعي واستقلاليتهم، ستنمو المخاطر المرتبطة بهذا المستوى من الوصول بشكل كبير.”أبل
تعديل إعدادات الوصول الكامل للقرص
سيتطلب منح إذن الوصول الكامل للقرص مستقبلاً اتخاذ خطوات صريحة ومباشرة من المستخدم داخل إعدادات النظام وتأكيداً مستنيراً للموافقة على الصلاحية. صُممت هذه الخاصية في الأصل لتمكين تطبيقات متخصصة مثل برمجيات النسخ الاحتياطي وأدوات إدارة الأقراص من أداء مهامها الشاملة عبر أجهزة الكمبيوتر والمحمول دون الحاجة لطلب إذن منفصل لكل مجلد أو مسار تخزين. ونظراً لأن هذا الإذن يتجاوز نظام حماية التطبيقات وعزل البرمجيات التقليدي المعروف باسم ساندبوكس (Sandbox)، فإن فرض قيود إضافية بات ضرورياً لضمان سلامة الملفات وسريتها.
جدل الخصوصية وتطبيقات المساعدة الذكية
جاء قرار التحديث الأمني عقب نقاشات تقنية واسعة النطاق حول مساعد Muse التابع لشركة ميتا (META). وأشار الكاتب التقني جيسون أتين إلى تلقيه إشعاراً تضمن تفاصيل مأخوذة من محادثاته عبر تطبيق الرسائل بعد تثبيت واستخدام المساعد. من جانبها، أوضحت ميتا أن قراءة نصوص المحادثات تتطلب تفعيل خيارات محددة داخل إعدادات التطبيق، في حين أكد خبراء أمنيون أن منح هذه الصلاحية الشاملة يسمح برمجياً بالوصول المباشر إلى قواعد البيانات والملفات الحساسة المخزنة محلياً على الجهاز.
إجراءات المنصات وحماية خصوصية المستخدمين
دفع هذا التطور منصات وشركات تقنية عالمية إلى مراجعة شاملة لآليات تعاملها مع المساعدات الرقمية التوليدية؛ حيث اتخذت شركة أمازون (Amazon) خطوة بحظر مساعد Muse على منصتها لضمان احترام معايير الشفافية وحماية البيانات. ونتيجة لذلك، يركز مطورو التطبيقات والبرمجيات وأنظمة التشغيل على وضع حدود أمنية صارمة تضمن بقاء التحكم الكامل بيد المستخدم، والحد من أي استغلال غير مصرح به للبيانات الشخصية.
